Les équipes de développement passent parfois d’une page d’alerte à leur éditeur, puis reviennent chercher le contexte oublié. GitHub rapproche ces étapes avec une extension de sécurité pour l’application Copilot, annoncée en préversion le 28 octobre. L’outil permet de consulter les alertes et de demander une aide pour les comprendre ou les corriger. Le point important pour l’organisation reste la séparation entre la modification préparée et son intégration au projet.
Les alertes et les changements se retrouvent au même endroit
La présentation GitHub décrit l’affichage des alertes de code scanning, avec leurs détails, des filtres et les demandes de modification déjà associées. Copilot peut expliquer une alerte ou proposer un correctif dans la copie locale.
GitHub précise qu’aucun commit ni envoi n’est effectué automatiquement par cette action. Une revue de sécurité des changements courants est également proposée et l’extension signale si le code a évolué depuis le dernier examen.
La préversion concerne github.com et Enterprise Cloud avec résidence des données, sans prise en charge d’Enterprise Server. Les droits, l’activation de l’analyse et les licences nécessaires aux dépôts privés continuent à s’appliquer.
Comprendre le défaut précède le choix du correctif
Une explication doit permettre de relier le problème au comportement du logiciel. Une description techniquement impressionnante reste insuffisante si l’équipe ne comprend pas dans quelles conditions le défaut peut apparaître.
Pour un essai, on peut sélectionner un cas déjà connu des développeurs. Ils disposent alors d’un point de comparaison pour examiner la pertinence de l’explication et les effets de la modification proposée.
Il est utile de conserver les questions que l’outil ne résout pas. Une partie du contexte peut manquer, notamment lorsqu’une règle métier explique un comportement qui semble étrange dans le code isolé. Le système ne doit pas être évalué uniquement sur sa capacité à produire une réponse immédiatement.
Une correction locale rend la revue visible
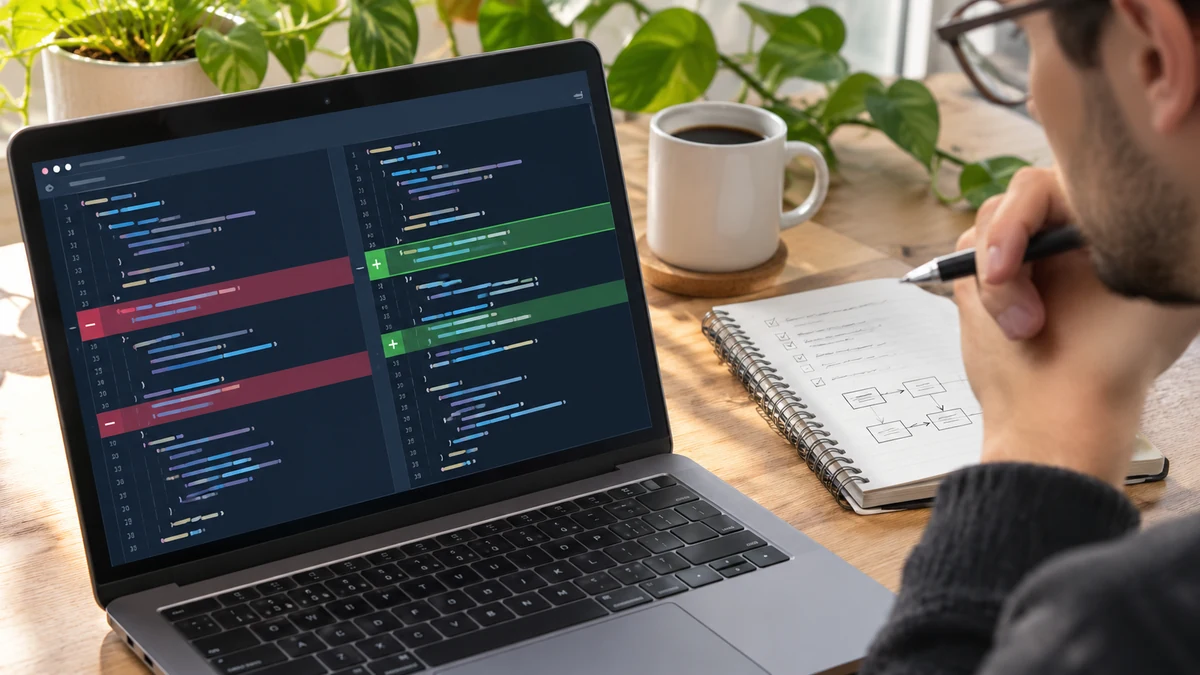
Le maintien des changements dans l’environnement local laisse une étape claire pour les regarder. L’équipe peut comparer les différences, exécuter les vérifications prévues et décider de la suite avant le partage.
Cela ne constitue pas une garantie automatique. La sécurité dépend encore de la qualité de la revue et des tests adaptés au problème. La séparation est néanmoins utile pour éviter qu’une aide à la correction soit interprétée comme une autorisation d’intégrer toute proposition.
Notre article sur la vérification des couches d’infrastructure montre que les contrôles doivent rester liés à leur périmètre. Un résultat sur une partie du système ne valide pas toutes les autres.
Le dernier contrôle correspond à une version donnée
Une revue peut devenir ancienne dès que le code change. Le signalement prévu par l’extension rappelle ce point : on ne peut pas présenter un examen antérieur comme une preuve complète pour une version modifiée depuis.
Dans une équipe, une trace courte peut indiquer l’état examiné et les vérifications effectuées. Elle aide les autres intervenants à savoir ce qui est acquis et ce qui doit être repris après un nouveau changement.
Cette discipline reste utile lorsque plusieurs outils de contrôle coexistent. Leurs résultats peuvent se compléter, mais ils ne portent pas nécessairement sur les mêmes fichiers ni sur le même moment du développement.
La disparition d’une alerte n’est pas le seul résultat attendu
Le traitement doit pouvoir expliquer si le défaut a été corrigé, si l’alerte a été écartée pour une raison précise ou si une autre action est nécessaire. Une liste raccourcie ne constitue pas, à elle seule, un indicateur de progrès fiable.
Notre dossier sur les usages IA à tester dans un CRM rappelle cette nécessité de choisir un résultat métier observable. Une action proposée par un modèle doit encore être reliée à ce que l’équipe cherche réellement à améliorer.
L’extension de sécurité Copilot peut rendre le parcours plus continu, de la lecture d’une alerte à la préparation d’un changement. Son intérêt sera maximal si ce rapprochement facilite aussi la compréhension et la preuve du résultat. Le correctif reste une proposition tant que la revue et les vérifications du projet n’ont pas montré qu’il traite correctement le problème, dans la version effectivement destinée à être partagée. Le responsable peut aussi noter le motif d’un refus du correctif. Une proposition écartée reste informative si l’équipe explique le comportement qu’elle aurait cassé. Cette connaissance évite de répéter la même discussion lors du prochain examen de l’alerte.

Je suis Romain Delcourt, rédacteur tech passionné par le numérique et l’intelligence artificielle. J’écris pour décoder les tendances, les outils et les changements qui façonnent nos usages au quotidien.