
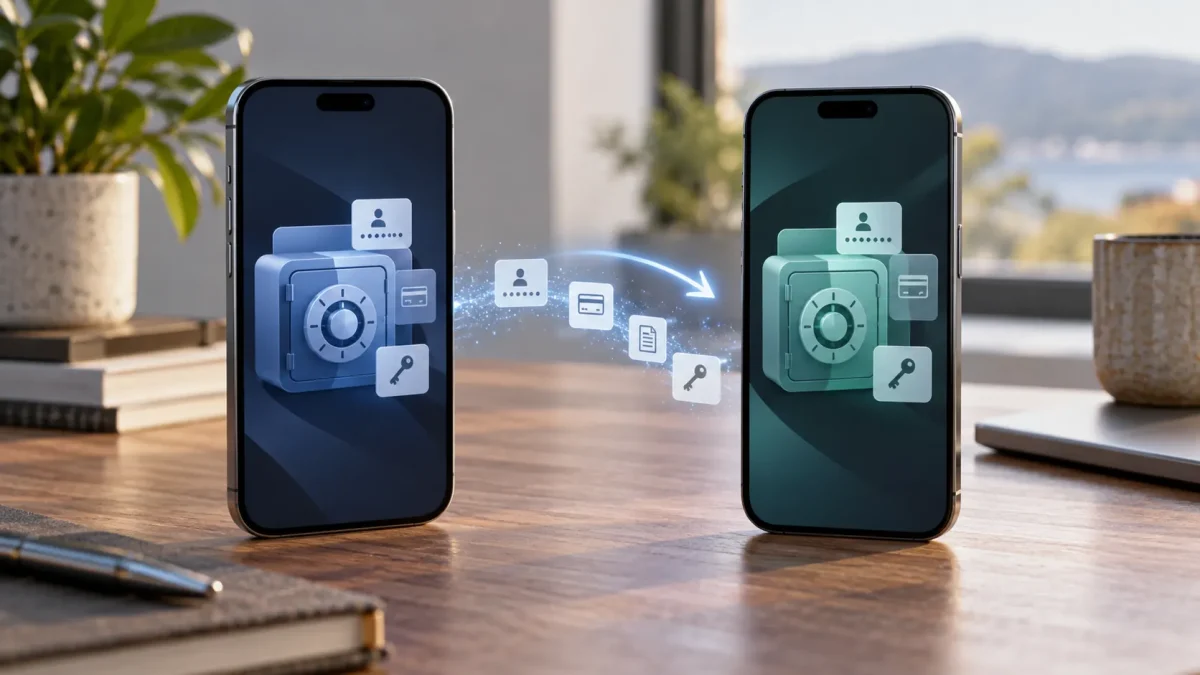
Changer de gestionnaire de mots de passe sur Android a longtemps demandé d’exporter ses identifiants dans un fichier, souvent lisible en clair. Google présente désormais un transfert direct qui inclut aussi les clés d’accès, ou passkeys. L’intérêt est pratique, mais aussi lié à la durée pendant laquelle vos secrets restent exposés dans un fichier local.
Pour comprendre la différence, imaginez un déménagement. L’ancienne méthode déposait momentanément les clés de vos comptes dans un document que vous deviez récupérer, importer puis supprimer. Le nouveau parcours fait dialoguer les deux applications avec Android comme intermédiaire.
Le fichier d’export n’est donc plus l’étape normale de ce transfert. Cela ne dispense pas de vérifier l’application destinataire.
Avant de lancer le transfert
Le transfert direct nécessite deux gestionnaires compatibles. Google cite Google Password Manager, 1Password, Bitwarden et Dashlane dans son annonce du 10 septembre 2026. Mettez à jour les deux applications, vérifiez que vous pouvez déverrouiller les deux coffres et conservez un moyen de récupération indépendant du téléphone. Si la source attendue n’apparaît pas, cela ne prouve pas que son coffre est vide.
La démarche commence dans le nouveau gestionnaire : choisissez l’option d’importation des mots de passe et passkeys. Android détecte alors les gestionnaires déjà présents sur le téléphone et vous présente les sources possibles. Après avoir appuyé sur « Continuer », vous revenez dans l’ancienne application pour sélectionner et autoriser ce qui doit partir.
Ce dernier écran mérite votre attention. Relisez les éléments proposés et confirmez que la destination est bien l’application que vous avez installée volontairement. Google décrit une opération qui peut prendre quelques secondes ; le temps réel dépend du nombre de données et des applications concernées.
La compatibilité annoncée concerne Android 8 et versions ultérieures. Google indique que son gestionnaire, 1Password, Bitwarden et Dashlane prennent déjà en charge ce mécanisme, avec d’autres partenaires attendus. Ne concluez pas pour autant que toutes les combinaisons et toutes les versions des applications fonctionnent de la même manière : vérifiez que les deux logiciels sont à jour.
Pourquoi les passkeys changent la donne
Un mot de passe peut être recopié ou exporté, même si le faire dans un fichier non chiffré présente des risques. Une passkey fonctionne différemment : elle associe une clé cryptographique privée, conservée par votre gestionnaire, à un service. Historiquement, changer d’application imposait souvent de recréer les clés d’accès sur les sites concernés.
La nouveauté de Google vise précisément à éviter cette corvée lorsque les deux gestionnaires participent au transfert sécurisé. Le résultat doit cependant être contrôlé service par service pour les comptes les plus importants. Connectez-vous, vérifiez que la clé d’accès proposée fonctionne, puis examinez les anciennes méthodes de connexion encore actives.
Ne supprimez pas immédiatement votre ancien coffre. Gardez le temps de confirmer que les identifiants essentiels, les passkeys et les données complémentaires sont bien présents. Un test sur quelques comptes critiques vaut mieux qu’une confiance aveugle dans un message « transfert terminé ».
- Installez le nouveau gestionnaire depuis sa source officielle et vérifiez ses mises à jour.
- Lancez le transfert depuis sa fonction d’importation, puis approuvez la demande dans l’ancien gestionnaire.
- Contrôlez plusieurs connexions, notamment un compte protégé par passkey.
- Définissez votre gestionnaire préféré pour la saisie automatique si Android ne l’a pas fait.
- Ne retirez l’ancienne application qu’une fois vos accès vérifiés et vos moyens de récupération sauvegardés.
Un point reste distinct : transférer un secret ne change pas le mot de passe du service. Si l’un de vos comptes a déjà été compromis, remplacez son mot de passe et vérifiez ses sessions ouvertes. Cette migration facilite le choix d’un outil ; elle ne répare pas une fuite antérieure.
Si l’importation manque ou semble incomplète
Vérifiez dans l’aide de chaque fournisseur le sens de transfert pris en charge et les types de données concernés. Un nombre de mots de passe identique ne garantit pas que les notes sécurisées, pièces jointes ou codes de double authentification ont suivi. Pour trois comptes importants, contrôlez l’adresse du service, l’identifiant et une connexion réelle sans vous déconnecter partout à la fois.
Si vous devez utiliser un export classique, vérifiez son format et son chiffrement avant de le créer. Un fichier CSV peut exposer les identifiants à toute personne qui y accède ; évitez de l’envoyer par courriel ou de le laisser dans un dossier partagé. Notre guide sur les protections d’un gestionnaire intégré aide à distinguer le coffre, le navigateur et la sécurité de la session.
Après la migration, vérifiez également quel gestionnaire Android propose pour la saisie automatique. Sur un appareil utilisé à plusieurs, une clé d’accès sur un téléphone partagé demande une attention particulière : déplacer les données ne rend pas le déverrouillage de l’appareil personnel à chaque utilisateur.
Source : annonce officielle de Google du 10 septembre 2026. Les fonctions visibles peuvent varier selon le gestionnaire et sa version.
Je suis Alaa Zerroud, entrepreneur dans le numérique et CEO de XNext. Je conçois des solutions web, SaaS et d’intelligence artificielle pour accompagner les entreprises et les ONG dans leur transformation digitale. Sur Sefior.fr, je décrypte l’actualité technologique avec un regard de professionnel, en m’appuyant sur mon expérience du terrain pour proposer des analyses fiables, claires et utiles.
Un commentaire sur “Android : changer de gestionnaire de mots de passe sans exporter ses données en clair”