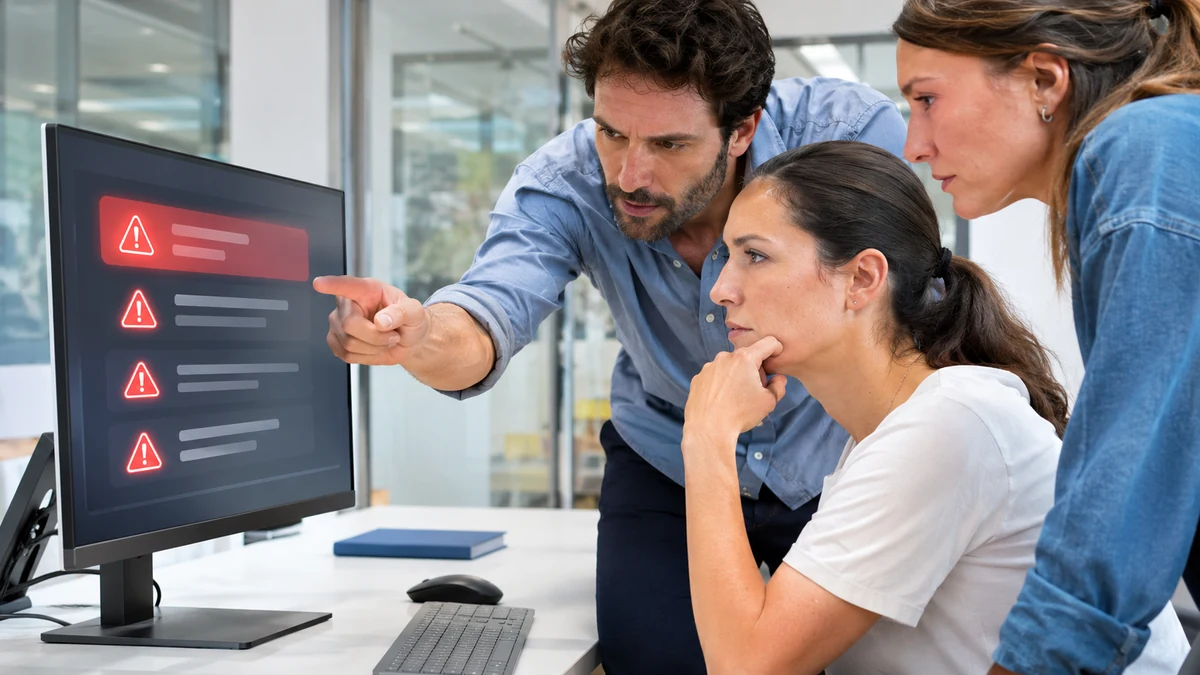
Un message identique arrive tous les jours. Il a été ouvert les premières fois, puis chacun a supposé que quelqu’un d’autre s’en occupait. Une alerte récurrente peut correspondre à un problème connu, à un seuil mal choisi ou à un événement qui mérite une intervention. Sa répétition ne permet pas de décider laquelle de ces situations s’applique.
Identifier le service et le destinataire responsable
Commencez par retrouver l’outil qui émet l’alerte et le service concerné. Le message est-il envoyé par un logiciel métier, un dispositif de sauvegarde ou un système de sécurité ? Évitez de cliquer sur un lien inhabituel sans vérifier son origine par les moyens connus de l’entreprise. Une fois l’émetteur confirmé, attribuez la première vérification à une personne ou à une fonction clairement désignée.
Cette responsabilité ne signifie pas que la personne devra résoudre seule tous les incidents. Elle doit pouvoir confirmer la réception, consulter les informations prévues et transmettre le sujet au bon interlocuteur. Si le message arrive dans une boîte collective, précisez comment l’équipe sait qu’il a été pris en charge. Un courriel lu n’est pas une preuve de traitement.
La CNIL recommande une analyse active des traces et une configuration adaptée des alertes. Cette logique distingue la collecte de messages de leur traitement. Une entreprise peut recevoir beaucoup d’informations et ne disposer d’aucun circuit permettant de décider ce qu’elles demandent réellement.
Conserver les faits avant d’expliquer la répétition
Notez l’heure, le service, le message et les éléments de contexte disponibles. Une fiche d’alerte courte peut relier plusieurs occurrences au même dossier. Gardez les informations utiles au diagnostic sans copier inutilement des données personnelles ou des secrets. Le dossier doit aider l’intervenant à comprendre, pas devenir un second réservoir non maîtrisé de journaux techniques.
Cherchez ensuite ce qui a déjà été vérifié. Existe-t-il un incident ouvert ? Une maintenance explique-t-elle temporairement le message ? Le prestataire a-t-il confirmé un comportement attendu ? La réponse doit être datée et attribuée. « C’est normal » écrit sans contexte il y a plusieurs mois ne suffit pas à expliquer la situation actuelle.
Notre article sur la couverture des évaluations de sécurité GitHub rappelle l’importance de lire les limites d’un résultat. Pour une alerte aussi, il faut savoir ce que le dispositif observe et ce qu’il ne peut pas confirmer. L’absence d’autres notifications ne prouve pas que tout le reste fonctionne.
Décider d’une action, d’une surveillance ou d’un réglage
Après qualification par l’interlocuteur compétent, trois suites peuvent se présenter : intervenir, surveiller selon une règle précise ou corriger le paramétrage. Chacune doit laisser une décision documentée. Une surveillance utile indique ce qui sera regardé et ce qui déclenchera une nouvelle action. Sans ces éléments, le mot surveillance peut simplement signifier que le dossier reste sans responsable.
Si le seuil est inadapté, demandez pourquoi il avait été choisi et ce que le nouveau réglage pourrait ne plus signaler. Réduire le bruit n’est pas seulement diminuer le nombre de messages. Il faut préserver l’information nécessaire aux risques surveillés. Faites valider les modifications par la personne habilitée et conservez une possibilité de revenir sur le réglage si la vérification montre un effet indésirable.
L’ANSSI présente le traitement des alertes et la qualification des incidents parmi les mesures de sécurité à structurer. Le circuit doit donc être préparé avant une situation urgente, avec des contacts connus et des responsabilités comprises. Le niveau de détail dépend de l’organisation et des services concernés.
Vérifier que la correction a produit l’effet attendu
Après une intervention, prévoyez un contrôle de résultat. L’alerte a-t-elle cessé parce que le problème est résolu ou parce que l’envoi ne fonctionne plus ? Le service réalise-t-il bien l’opération attendue ? Ces questions sont particulièrement utiles lorsqu’un réglage a été modifié : le silence devient interprétable seulement si l’on sait ce qui a été vérifié.
Les notifications de navigateur illustrent une autre difficulté : toutes les sollicitations ne correspondent pas à un dispositif de suivi légitime. Notre article sur les notifications frauduleuses prises en charge par Edge rappelle l’intérêt de distinguer l’alerte de service du message qui cherche seulement à provoquer un clic.
Enfin, choisissez une date de revue pour les alertes classées comme connues. Un comportement acceptable pendant une migration ne l’est pas forcément après sa fin. Le dossier doit pouvoir être fermé, modifié ou réouvert sur la base de faits. Une alerte quotidienne ne doit pas devenir un bruit de fond dont plus personne ne sait expliquer la présence.

Je suis Romain Delcourt, rédacteur tech passionné par le numérique et l’intelligence artificielle. J’écris pour décoder les tendances, les outils et les changements qui façonnent nos usages au quotidien.